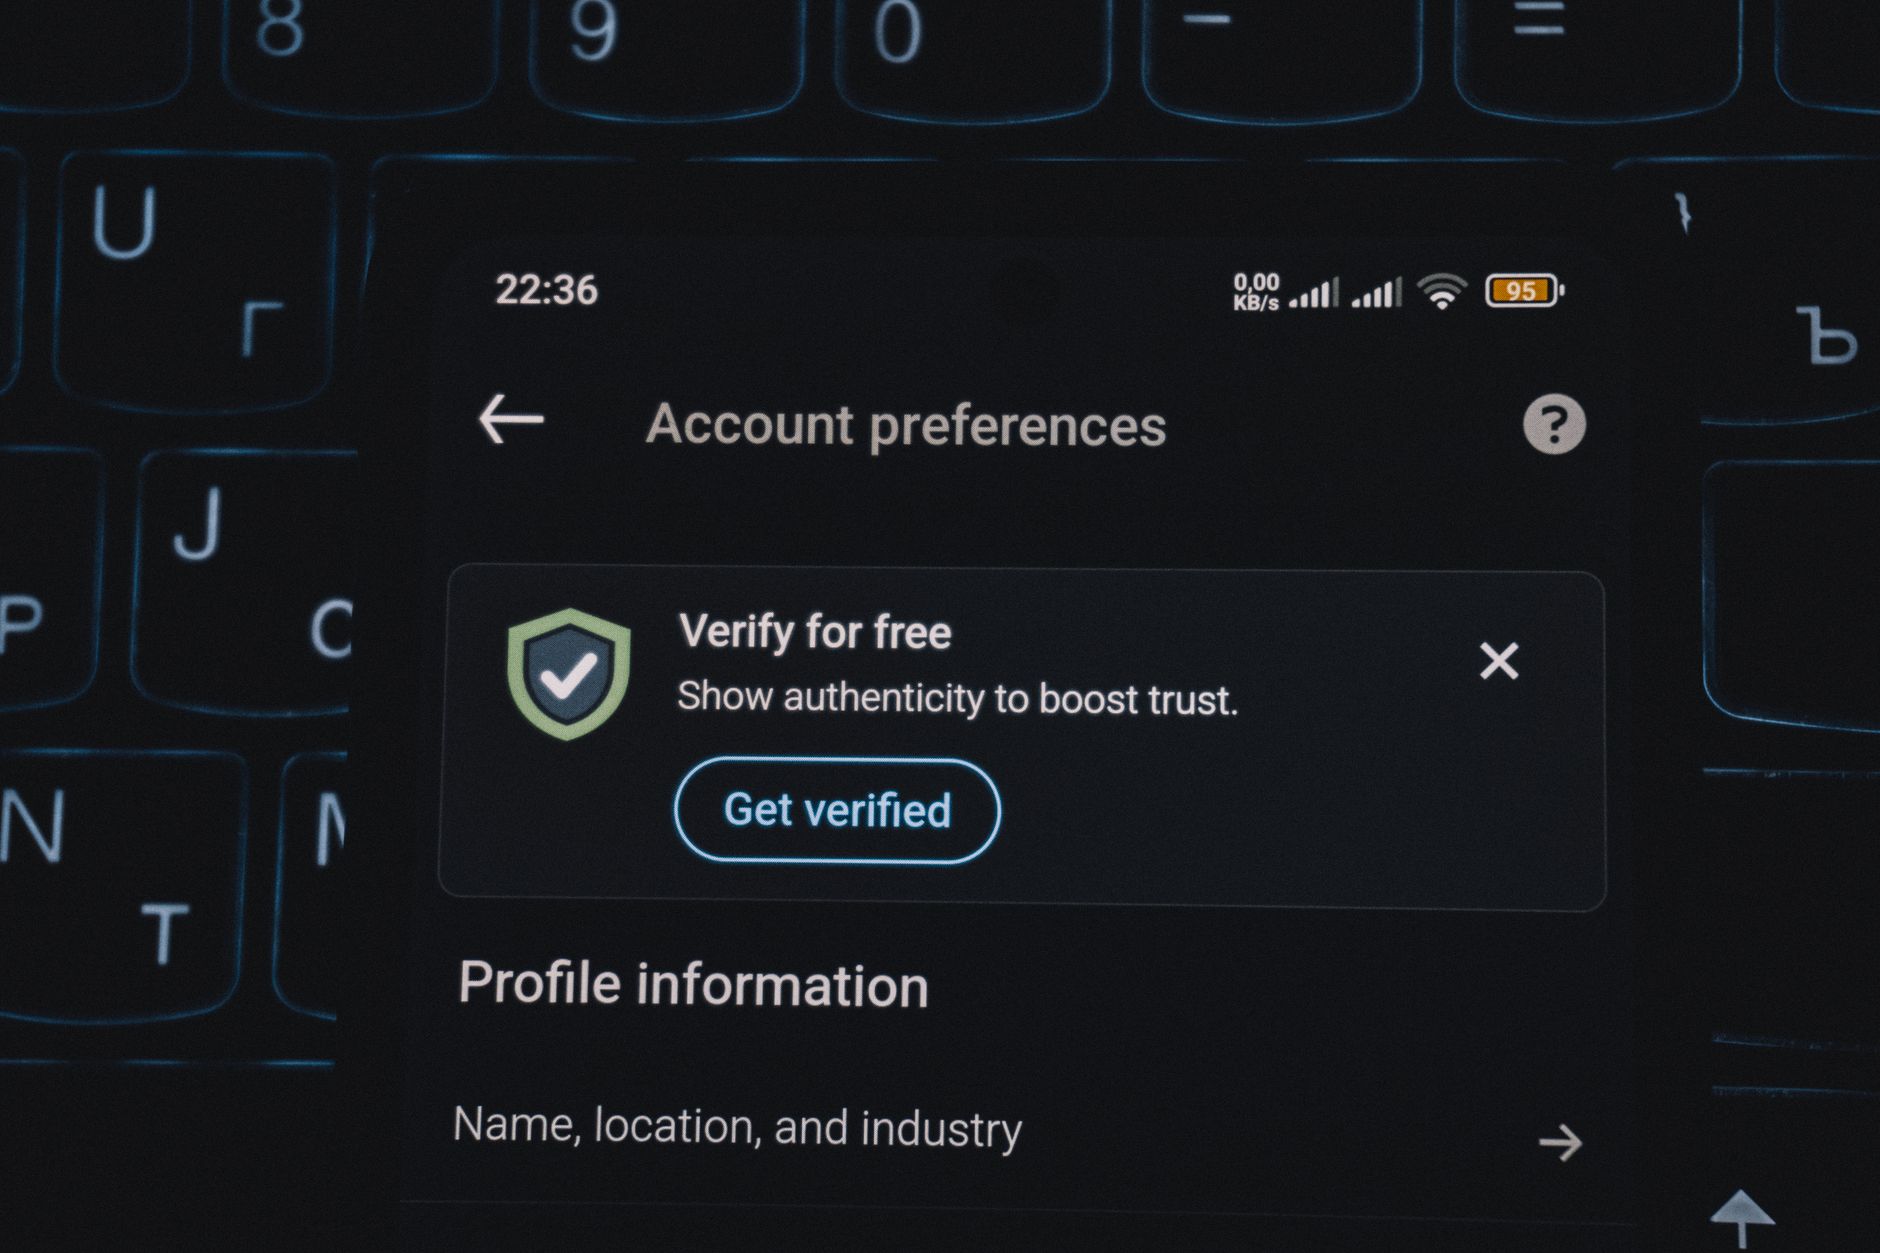
A kétlépcsős azonosítás beállítása annyit jelent, hogy a jelszó mellett egy második igazolást is kérünk a bejelentkezéshez, így egy ellopott jelszó önmagában nem elég a fiókunkhoz. Ez a plusz lépés sok esetben egy telefonos alkalmazásból kapott kód, egy sms vagy egy fizikai kulcs használata. A legtöbb fontos szolgáltatás – e-mail, közösségi média, banki alkalmazás – ma már kínálja ezt a lehetőséget, csak be kell kapcsolni.
Miért van szükség a kétlépcsős azonosításra?
A jelszavak önmagukban egyre kevésbé nyújtanak valódi védelmet. Adatszivárgások, adathalász oldalak és egyszerű találgatás miatt rengeteg jelszó kerül illetéktelen kezekbe anélkül, hogy a felhasználó erről tudna. Ha valaki ugyanazt a jelszót használja több helyen – amit sajnos sokan tesznek –, akkor egyetlen kiszivárgott adatbázis miatt több fiókja is veszélybe kerülhet egyszerre.
Itt jön képbe a kétlépcsős azonosítás: még ha meg is szerzi valaki a jelszavunkat, a második tényező nélkül nem tud belépni. Ez olyan, mintha a lakásunk ajtaján nemcsand egy zár lenne, hanem egy kódzár is, aminek a kombinációját csak mi ismerjük. Ha elfelejtetted valaha a jelszavad, és végig kellett menned egy fiók-visszaállítási folyamaton, tudod, mennyi bosszúságot okozhat egy feltört fiók – erről egy korábbi cikkünkben is írtunk részletesen.
A kétlépcsős azonosítás különösen fontos azoknál a fiókoknál, amelyek más fiókok helyreállítására is használhatók, mint például az e-mail cím. Ha ez a fiók illetéktelen kézbe kerül, onnan szinte minden más szolgáltatásunkhoz hozzá lehet férni.

Milyen módszerek léteznek a második lépcsőhöz?
A kétlépcsős azonosításnak több fajtája van, és nem mindegy, melyiket választjuk. Az sms-alapú kód a legelterjedtebb, mert nem igényel külön alkalmazást, viszont ez a leggyengébb védelem, mivel bizonyos technikai trükkökkel (például a telefonszám átirányításával) kijátszható. Ennél biztonságosabb megoldás egy hitelesítő alkalmazás használata, amely a telefonunkon generál időalapú kódokat anélkül, hogy bármilyen hálózati kapcsolatra lenne szükség.
A legerősebb védelmet a fizikai biztonsági kulcsok adják, amelyeket USB-porton vagy érintés nélkül csatlakoztatunk az eszközünkhöz. Ezek szinte lehetetlenné teszik a távoli adathalászatot, mert a kulcsnak fizikailag jelen kell lennie. Ugyanakkor ez a megoldás macerásabb a hétköznapi felhasználó számára, és elveszítés esetén is gondoskodni kell tartalék hozzáférésről.
- SMS-kód: egyszerű, de kevésbé biztonságos, és hálózati lefedettséget igényel
- Hitelesítő alkalmazás: kényelmes, offline is működik, nem igényel extra eszközt
- Fizikai biztonsági kulcs: a legmagasabb szintű védelem, de beszerzési és kezelési plusz teherrel jár
- Biometrikus megerősítés: ujjlenyomat vagy arcfelismerés, jellemzően az eszközön belüli megerősítéshez
Melyik fiókoknál érdemes elsőként bekapcsolni?
Nem kell egyszerre minden fiókunkon végigmenni, de van egy sorrend, amit érdemes követni. Elsőként az e-mail fiókot kell biztosítani, hiszen ha ez illetéktelen kézbe kerül, onnan szinte minden más szolgáltatás jelszava visszaállítható. Utána következnek a pénzügyi szolgáltatások – banki alkalmazások, fizetési rendszerek –, mert itt közvetlen anyagi kár is keletkezhet egy feltörés esetén.
Harmadik körben érdemes a közösségi média fiókokra gondolni, mivel ezeket gyakran használják álhírek terjesztésére vagy ismerősök megtévesztésére, ha illetéktelen kézbe kerülnek. Végül, de nem utolsósorban, azokat a felhőalapú tárhelyeket is érdemes védeni, ahol fontos dokumentumok, fotók vagy biztonsági mentések találhatók – ez különösen fontos lehet, ha követed a 3-2-1 adatmentési szabályt, hiszen a mentések biztonsága is múlik a hozzáférés védelmén.

Mire figyelj a beállítás során?
A kétlépcsős azonosítás beállításakor a legfontosabb lépés a tartalék hozzáférési lehetőségek rögzítése. A legtöbb szolgáltatás ad úgynevezett biztonsági vagy visszaállítási kódokat, amelyeket érdemes kinyomtatva vagy egy biztonságos helyen (nem a telefonon!) tárolni. Ha elveszítjük a telefonunkat, amin a hitelesítő alkalmazás volt, ezek a kódok jelentik az egyetlen utat vissza a fiókunkba.
Érdemes több másodlagos elérhetőséget is megadni, például egy másik e-mail címet vagy telefonszámot, hogy ha az egyik csatorna nem elérhető, legyen alternatíva. Az is fontos, hogy ha új telefont veszünk, gondoljunk a hitelesítő alkalmazás és a hozzá tartozó fiókok átköltöztetésére is – ez hasonló odafigyelést igényel, mint amikor adatokat viszünk át két telefon között.
Ne feledkezzünk meg arról sem, hogy a kétlépcsős azonosítás nem helyettesíti az erős, egyedi jelszavakat – a kettő együtt ad valódi védelmet. Egy gyenge jelszó mellé állított kétlépcsős azonosítás jobb, mint semmi, de messze nem annyira biztonságos, mintha mindkét elemre odafigyelünk.
Mi történik, ha elveszítjük a hozzáférést a második tényezőhöz?
Sokan éppen emiatt félnek bekapcsolni a kétlépcsős azonosítást: mi van, ha elveszik a telefon, és nem tudunk bejelentkezni? Ez valós kockázat, de kezelhető, ha előre felkészülünk rá. A korábban említett visszaállítási kódok pontosan erre az esetre valók, és érdemes őket fizikailag elkülönítve, például egy zárható fiókban tárolni.
Ha telefont cserélünk, vagy éppen vízbe esett a készülékünk – amiről korábban szintén írtunk –, a hitelesítő alkalmazásban tárolt kódok elérhetetlenné válhatnak, ha nem készítettünk előre biztonsági mentést róluk. Sok modern hitelesítő alkalmazás már kínál felhő alapú szinkronizálást, de ezt tudatosan be kell kapcsolni, különben a telefon elvesztésével a kódok is elvesznek.
Amennyiben mégis elveszítjük a hozzáférést, a legtöbb szolgáltatás kínál egy hosszabb, alaposabb azonosítási folyamatot, amely igazolja a kilétünket más módon. Ez időigényesebb, de nem jelenti azt, hogy örökre kizárnánk magunkat a saját fiókunkból.
Kapcsolódik-e a kétlépcsős azonosítás az okosotthoni eszközökhöz?
Sokan nem gondolnak bele, de az okosotthoni fiókok is pontosan ugyanolyan védelmet érdemelnek, mint az e-mail vagy a bank. Ha valaki hozzáfér egy okosotthon-vezérlő fiókhoz, akár kamerákat, zárakat vagy riasztókat is irányíthat távolról. Ezért ha már belevágtunk az okosotthon kiépítésébe – legyen szó akár Home Assistant alapú rendszerről, akár egyszerűbb megoldásról –, érdemes ugyanolyan komolyan venni a fiók védelmét, mint bármelyik más szolgáltatásnál.
Ez különösen igaz azoknál az eszközöknél, amelyek a Matter szabvány vagy a Zigbee-alapú rendszerek részeként felhő alapú fiókhoz kötődnek, hiszen itt a fiók feltörése nem csak adatlopást, hanem fizikai biztonsági kockázatot is jelenthet a lakásban.
Hogyan válasszunk a módszerek között?
A választás nagyban függ attól, mennyire vagyunk hajlandóak pluszlépéseket tenni a kényelemért cserébe. Az alábbi táblázat összefoglalja a főbb szempontokat, amelyek segíthetnek eldönteni, melyik módszer illik leginkább a napi szokásainkhoz.
| Módszer | Biztonsági szint | Kényelem | Kinek ajánlott |
|---|---|---|---|
| SMS-kód | Alacsonyabb | Magas | Kezdőknek, alkalmi használatra |
| Hitelesítő alkalmazás | Közepes-magas | Közepes | A legtöbb felhasználónak |
| Fizikai kulcs | Magas | Alacsonyabb | Fokozott védelmet igénylőknek |
Fontos tudni, hogy a kiberbiztonsági ajánlások szerint is a hitelesítő alkalmazás vagy a fizikai kulcs jelent erősebb védelmet az sms-nél, ahogy erről a Nemzeti Kiberbiztonsági Intézet is tájékoztat a lakossági tudatosítási anyagaiban.
Mi történik, ha nincs nálam a telefonom, amin a kódok vannak?
Ilyenkor a legtöbb szolgáltatás felkínálja a korábban elmentett biztonsági kódok használatát, amennyiben ezeket előre letöltöttük és biztonságos helyen tároltuk. Ha ezek sincsenek meg, a fiók visszaállítási folyamata hosszabb lehet, és gyakran igényel más igazolást is. Ezért érdemes már a beállítás pillanatában gondoskodni egy tartalék elérési útról, hogy ne kerüljünk kellemetlen helyzetbe.
Biztonságos-e, ha minden hitelesítő kódot egy helyen, a telefonomon tartok?
Kényelmes, de kockázatos is egyben, mert ha elveszik vagy ellopják a telefont, egyetlen eszköz védi az összes fiókunkat. Érdemes a telefont magát is erős kóddal vagy biometrikus zárral védeni, és ha lehetőség van rá, titkosított biztonsági mentést készíteni a hitelesítő alkalmazás adatairól. Így ha baj történik a készülékkel, nem veszünk el mindent egyszerre.
Minden fiókon érdemes bekapcsolni a kétlépcsős azonosítást?
Alapvetően igen, de a legnagyobb figyelmet azokra a fiókokra érdemes fordítani, amelyek pénzügyi adatokat, személyes dokumentumokat vagy más fiókok helyreállítását is lehetővé teszik. Kevésbé kritikus, ritkán használt fiókoknál is hasznos lehet, de ott már a saját kényelmi szempontjaink is nagyobb súllyal eshetnek latba. A lényeg, hogy tudatosan mérlegeljünk, ne pedig találomra döntsünk.
Összefoglalva
- A kétlépcsős azonosítás egy második védelmi réteget ad a jelszó mellé, ami jelentősen csökkenti a feltörés kockázatát.
- Érdemes előbb az e-mail és a pénzügyi fiókokon bekapcsolni, majd folytatni a közösségi médiával és felhős tárhelyekkel.
- A hitelesítő alkalmazás a legtöbb felhasználónak jó kompromisszum a biztonság és a kényelem között.
- Mindig gondoskodjunk tartalék hozzáférési lehetőségről, mielőtt bekapcsoljuk a funkciót, hogy elkerüljük a kizárást a saját fiókunkból.